 Während der Corona-Pandemie stand hierzulande vor allem die offizielle Corona-Warn-App im Mittelpunkt des öffentlichen Interesses. Mit der nun endlich so richtig Fahrt aufnehmenden Impfkampagne möchte ich aber auch noch den Blick auf eine weitere App lenken, die hilfreich bei der Bekämpfung der Pandemie ist. Oftmals höre ich Diskussionen, in denen Unverständnis dafür geäußert wird, dass die Empfehlungen zu den verschiedenen Impfstoffen hin und wieder mal wechseln. Der Grund hierfür ist schlicht die sich ändernde Datenlage. Die Impfstoffe wurden in Rekordzeit entwickelt. Da ist es klar, dass es keine Langzeit-Erhebungen gibt, die auf Dauer verlässliche Aussagen zulassen würden. Damit sich dies in Zukunft ändert, bedarf es also im Wesentlichen eines: Daten. Und zwar im Idealfall Daten in einer hohen Qualität und einer großen Menge.
All denjenigen, die sich bereits eine Impfung abholen konnten, möchte ich daher eine weitere App ans Herz legen, mit der man diese Datensammlung unterstützen kann. Dabei handelt es sich um die App SafeVac des Paul-Ehrlich-Instituts. Die App dient der Erfassung von Verdachtsfallmeldungen unerwünschter Impfreaktionen und liefert somit einen essenziellen Beitrag bei der Überwachung der Impfstoffsicherheit. Wurde man geimpft, füttert man die App mit dem Namen des jeweiligen Impfstoffs, dem Impftermin und der verimpften Charge. Anschließend wird man in verschiedenen Abständen per Push-Benachrichtigung dazu aufgefordert, eine kurze Angabe zu den Nebenwirkungen der Impfung zu machen. Diese können von Schmerzen an der Injektionsstelle über Kopfschmerzen bis hin zu weiteren Beschwerden reichen.
Selbstverständlich erfolgt die Datenerfassung anonym. Die eingegebenen Informationen werden verschlüsselt auf dem Smartphone gespeichert und anonymisiert an das Paul-Ehrlich-Institut übermittelt, sobald eine Online-Verbindung besteht. Das Paul-Ehrlich-Institut kann zu keinem Zeitpunkt die Meldung nachverfolgen und erfährt weder Namen noch Mobilfunknummer der Teilnehmenden. Die Teilnahme an den Befragungen ist freiwillig und kann jederzeit beendet werden. Alle Informationen hierzu liefert das Paul-Ehrlich-Institut auf seinen Webseiten.
Hinweis: Aufgrund des politischen Themas und der entsprechenden kontroversen Meinungen hierzu sind Kommentare zu diesem Artikel deaktiviert. Kommentare zu diesem Artikel unter anderen Artikeln werden gelöscht. Wer mir dazu etwas zu sagen hat, kann dies gerne per Kontaktformular tun.
 Schon seit einiger Zeit soll Apple an eigenen 5G-Modemchips für sein iPhone und die Cellular-Version des iPad arbeiten. Unter anderem hatte man hierzu 2019 die entsprechende Abteilung von Intel übernommen, nachdem man sich dort entschied, diesen Geschäftszweig nicht mehr weiterzuführen. Die Entwicklung bei Apple soll Ende vergangenen Jahres begonnen haben. Für den Übergang bis zur Fertigstellung der ersten eigenen Chips schloss man seinerzeit einen Zulieferervertrag mit dem aktuellen Marktführer Qualcomm. Wie es aussieht, wird man aber wohl nicht mehr allzu lange auf Qualcomm angewiesen zu sein. So berichtet der bekannte Apple-Analyst Ming-Chi Kuo (via MacRumors), dass bereits ab 2023 die ersten iPhones mit den selbstdesignten Chips ausgestattet sein könnten. Allerdings wird man auch weiterhin auf Qualcomm-Chips setzen, bis die Entwicklung abgeschlossen ist, was sich durchaus auch noch nach hinten verzögern könnte.
 Die AirTags sind noch nicht mal zwei Wochen auf dem Markt erhältlich und wurden dennoch bereits auf die verschiedensten Arten malträtiert. Manch Nutzer bohrte ein Loch in das Gehäuse, um sie so auch ohne teuren Anhänger an Gegenständen befestigen zu können, die Reparaturspezialisten von iFixit zerlegten sie in ihre Einzelteile und nun ist es einem Sicherheitsexperten sogar gelungen, sich in den Microcontroller seines AirTags zu hacken und beispielsweise die darauf gespeicherte NFC URL für den "Verloren Modus" zu verändern (via The 8-bit). Im Wesentlichen handelt es sich dabei also um eine Art Jailbreak.
Als Anwendungsbeispiel zeigt der Sicherheitsexperte, dass man die URL für den "Verloren Modus" verändern kann. Normalerweise öffnet der AirTag per NFC die "Wo ist" iCloud-Webseite, dank des Jailbreaks lässt sich jedoch jede beliebige andere URL im Microcontroller zu diesem Zweck hinterlegen. Dies öffnet natürlich potenziell die Tür für Phishing-Webseiten oder ähnliche Szenarien. Es muss also abgewartet werden, ob Apple künftig weiterführende Maßnahmen ergreift, um solche Manipulationen zu vermeiden.
 Datenschutz-Diskussionen gibt es um WhatsApp prinzipiell seit der Übernahme des Messengers durch Facebook. In den letzten Wochen bläst WhatsApp nun der Wind jedoch stärker ins Gesicht, als man dies selbst offenbar erwartet hatte. So hatte man Anfang des Jahres angekündigt, die eigene Datenschutzrichtlinie dahingehend anzupassen, dass man sich künftig das Recht einräumt, Daten in größerem Umfang mit der Konzernmutter Facebook zu teilen. Die Folge war ein Sturm der Entrüstung unter den Nutzern und erstmals auch eine spürbare Abwanderung in Richtung alternativer Messenger, wie beispielsweise Signal. Als erste Reaktion hatte WhatsApp dann den ursprünglichen Stichtag vom 08. Februar auf den 15. Mai verlegt. Wohl vor allem, um sich selbst mehr Zeit einzuräumen, die Nutzer von der Zustimmung zur neuen Fassung der Datenschutzrichtilinie zu überzeugen. Dies gelang bis heute, also knapp einer Woche vor der Umsetzung allerdings so gut wie gar nicht.
Nun sieht es so aus, als würde auch der 15. Mai wackeln. Zwar kommuniziert WhatsApp weiterhin diesen Stichtag, allerdings ließ man gegenüber den Kollegen von TheNextWeb offenbar vorsichtig durchblicken, dass man die Frist abermals verlängern könnte, da nach wie vor eine große Zahl der Nutzer noch nicht den neuen Bedingungen zugestimmt haben. Grundsätzlich war es nie beabsichtigt, dass man am kommenden Samstag Konten von Nutzern löschen würde, die nicht mit der neuen Richtlinie einverstanden sind. Allerdings sollten diese Konten deutlich in ihrer Funktionalität eingeschränkt werden, was eine sinnvolle Nutzung von WhatsApp quasi unmöglich machen würde. Doch auch diese Maßnahme könnte nun erneut verschoben werden.
In der EU würde sich für die Nutzer trotz einer Zustimmung zu den neuen Datenschutzrichtlinien erstmal nichts ändern, da ihre Daten durch das hier geltende Recht geschützt sind. Stimmt man allerdings nicht zu, würden auch hier Funktionsbeschränkungen innerhalb von WhatsApp drohen. Hierzu gehört dann wohlgemerkt auch, dass sich keine iCloud-Backups mehr erstellen lassen würden und man auch seine Account-Informationen nicht mehr anfordern kann. Sollte man nach wie vor planen, den neuen WhatsApp-Bestimmungen nicht zustimmen zu wollen und WhatsApp am 15. Mai als Stichtag festhalten, sollte man im Bedarfsfall zumindest diese beiden Tätigkeiten zuvor durchführen. Wie dies geht erklärt WhatsApp in seinen FAQ:
 Im Jahr 2015 gelangte eine mit Malware infizierte Version von Apples Entwicklungsumgebung Xcode in China in Umlauf, wodurch über 2.500 verseuchte, sogenannte "XcodeGhost" Apps in den AppStore schafften, die auch durch Apples AppStore Review-Team nicht entdeckt wurden. Unter anderem waren seinerzeit die vor allem in Fernost populären Apps wie WeChat, NetEase und Didi Taxi und damit bis zu 500 Millionen iOS Nutzer potenziell von der Gefahr betroffen. Die aktuell laufende Gerichtsverhandlung zwischen Apple und Epic Games förderte nun weitere Details hierzu zu Tage.
Wie die Kollegen von Motherboard berichten, geht aus den Gerichtsdokumenten hervor, dass insgesamt 128 Millionen Nutzer die XcodeGhost-Apps aus dem AppStore luden, davon 18 Millionen aus den USA. Es handelte sich gemessen an der Zahl der betroffenen Nutzer um den bislang größten Angriff auf iOS-Apps. Apple beriet seinerzeit, wie man die betroffenen Nutzer wohl am besten informieren könnte. Man entschied sich damals aufgrund der großen Zahl der Nutzer gegen die E-Mail. Stattdessen veröffentlichte man eine FAQ-Seite und eine Liste der 25 populärsten unter den betroffenen Apps. Sämtliche infizierten Anwendungen wurden aus dem AppStore entfernt und die Entwickler mit weitergehenden Informationen versorgt.
Während es sich bei XcodeGhost um einen großangelegten Angriff handelte, waren die Auswirkungen für die Nutzer nicht wirklich gefährlich. So wurde die Malware nach Apples Informationen bis heute nicht für bösartige Zwecke eingesetzt oder Nutzerdaten erbeutet.
 Die Gerichtsverhandlung zwischen Apple und den Fortnite-Entwicklern von Epic Games fördert auch weiterhin interessante Details zu Tage. Unter anderem musste Apple in den eingereichten Dokumente auch Einblicke in den AppStore Review-Prozess gewähren. Daraus geht hervor, dass Apple zwischen 2017 und 2019 im Schnitt pro Jahr ca. 5 Millionen App-Einreichungen für den AppStore erhielt, von denen zwischen 33% und 35% durch das Review-Team wegen Verstößen gegen die AppStore-Richtlinien abgelehnt wurden. Das Team besteht aus ca. 500 Mitarbeitern, die pro Woche ca. 100.000 Apps unter die Lupe nehmen. Bevor die sich Reviewer die Apps anschauen, werden sie von automatisierten Tools auf Verstöße gegen die Richtlinien und Malware getestet.
Ein Test-Tool namens Mercury führt dabei verschiedene Anylsen durch, durch die Apple einen Einblick in den Quellcode bekommt und prüfen kann, ob dsich dort versteckter Code befindet. Weitere Tools hören auf die klangvollen Namen "Magellan" und "Columbus". Bei den Tests wird zudem auch untersucht, wie hoch der Akkuverbrauch durch die App ist oder ob sie unberechtigterweise auf die Kamera oder das Mikrofon zugreift.
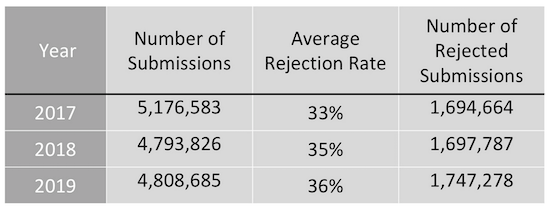
Die Epic-Anwälte führten dabei ins Feld, dass der Review-Prozess eigentlich überflüssig sei, da immer wieder Schlupflöcher entdeckt werden und eigentlich nicht berechtigte Apps zugelassen werden. Mit Blick auf die Gesamtzahl der Einreichungen und die oben genannte Ablehnungsquote dürfte dieser Anteil an Apps jedoch minimal sein. Selbstverständlich räumte Apple ein, dass der Prozess nie zu 100% sicher sein könnte, man in seinem AppStore jedoch nach wie vor ein Höchstmaß an Sicherheit für die Nutzer anbieten könne im Vergleich zu einem nicht kontrollierten Marktplatz für Apps.
Vor einiger Zeit hatte Apple den Entwicklern neue Möglichkeiten eingeräumt, eine AppStore-Ablehnung anzufechten. Aus den Aussagen von Apples Marketing-Direktor Trystan Kosmynka geht dabei hervor, dass hiervon lediglich in 1% der Fälle Gebrauch gemacht würde. (via MacRumors)
 Apple hat zusätzlich zu seinem bereits liebgewonnenen "Movie Mittwoch" nun auch den "Blockbuster fürs Wochenende" ins Leben gerufen. Dabei wird jedes Wochenende ein ausgewählter Film aus dem iTunes-Sortiment für 24 Stunden zum Sonderpreis von nur € 0,99 in HD-Qualität zum Leihen angeboten. In dieser Woche handelt es sich um den Action-Reißer John Wick: Kapitel 3 mit Keanu Reves, den man zum Sonderpreis von € 0,99 erhält. Nachdem man den Leih-Film geladen hat, kann er innerhalb von 30 Tagen angeschaut werden. Wie immer bei geliehenen Filmen aus dem iTunes Store gilt: Hat man hiermit einmal begonnen, muss man ihn innerhalb von 48 Stunden beenden.
Darüber hinaus lässt sich das Drama Vergiftete Wahrheit nur über das Wochenende zum Preis von € 6,99 käuflich im iTunes Store erwerben. Einmal gekaufte Filme lassen sich jederzeit erneut aus dem iTunes Store herunterladen und sind auf allen verbundenen Geräten uneingeschränkt nutzbar.
 Wer von Anfang an bei Apple TV+ dabei war, wird sicherlich auch mal in "The Morning Show" hineingeschaut haben. Einer der Stars der Serie ist Billy Crudup in der Rolle des Cory Ellison. Nun wird Crudup offenbar in einer weiteren Rolle zu Apple TV+ zurückkehren. Wie Apple selbst bekanntgab, wird die neue Serie auf den Namen "Hello Tomorrow" hören. Es soll sich um eine "retro-future dramedy" Serie handeln, in deren Mittwlpunkt eine Gruppe von Handelsvertretern steht, die Mond-Zertifikate verkaufen. Crudup wird dabei die Hauptrolle des Jack übernehmen, der durch seine unerschütterliche Hoffnung in die Zukunft seine Kollegen und Kunden begeistert. Darüber hinaus wird Crudup natürlich auch in der zweiten Staffel von "The Morning Show" zu sehen sein, die noch in diesem Jahr auf Apple TV+ starten soll.